Configurar permissões, aprovação automática e sandbox
Controle quais operações do agente precisam da sua decisão e, onde disponível, o que os comandos podem afetar.
Definir decisões recorrentes
Abra Settings → Auto-Approve (Configurações → Aprovação Automática). Para cada ferramenta, como Read (Ler), Edit (Editar), Bash, Web Fetch (Busca Web) ou Task (Tarefa), escolha:
- Allow (Permitir): roda sem perguntar;
- Ask (Perguntar): mostra um pedido de permissão no Chat;
- Deny (Negar): nunca roda.
A maioria das ferramentas usa Allow por padrão; doom_loop e external_directory usam Ask. Você pode adicionar padrões para aplicar uma decisão só a comandos ou caminhos específicos. Limite as operações de escrita, os comandos de shell, os diretórios externos e o acesso à rede ao que os seus projetos precisam. Uma regra ampla afeta as próximas sessões, não só o pedido que está na sua frente.
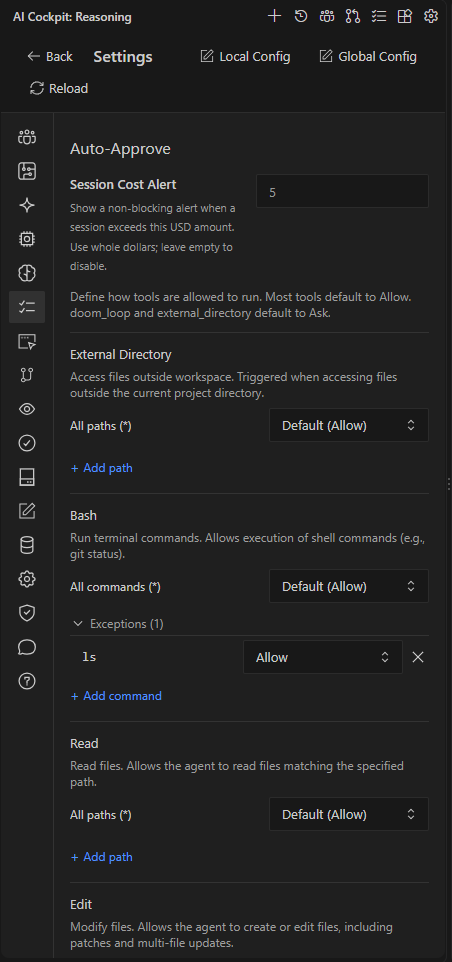
Cada ferramenta tem uma decisão padrão e pode ter exceções para caminhos ou comandos específicos.
Você também pode salvar uma regra direto de um pedido de permissão no Chat. Veja Responder a perguntas e permissões.
Aprovar tudo em uma sessão
A opção Enable auto-approve (Ativar aprovação automática), abaixo do prompt, ou Ctrl+Alt+A (Cmd+Alt+A no macOS), aprova todo pedido que perguntaria a você. As regras Deny continuam valendo. Veja Modelo automático e aprovação automática.
Usar o sandbox quando disponível
Settings → Sandboxing (Configurações → Isolamento em sandbox) só aparece em ambientes compatíveis. O sandbox executa os comandos de shell do agente dentro de um sandbox do sistema operacional, que limita as escritas ao projeto e às pastas do próprio AI Cockpit.
| Configuração | Efeito |
|---|---|
| Sandbox | Ativa o sandbox. |
| Restrict Network Access (Restringir acesso à rede) | Bloqueia o acesso direto de saída de comandos e ferramentas HTTP. As ferramentas MCP ficam indisponíveis enquanto a opção está ativa. O tráfego com os provedores de modelos não é afetado. |
| Allowed Network Destinations (Destinos de rede permitidos) | Hosts e portas que os comandos ainda podem acessar, por exemplo github.com:443 e api.github.com:443 para o GitHub CLI e o Git via HTTPS. |
| Additional Writable Paths (Caminhos graváveis adicionais) | Pastas extras em que os comandos podem gravar, como /tmp. |
Digite /sandbox no Chat para ligar ou desligar o sandbox no trabalho atual.
Uma permissão decide se o agente pode tentar uma operação; o sandbox limita o que um comando permitido pode afetar. Use os dois juntos. Quando um comando precisa sair do sandbox, o Reasoning sempre pergunta, mesmo com a aprovação automática ligada.