Configurar permisos, aprobación automática y sandbox
Controle qué operaciones del agente necesitan su decisión y, donde esté disponible, qué pueden afectar los comandos.
Definir decisiones recurrentes
Abra Settings → Auto-Approve (Ajustes → Aprobación automática). Para cada herramienta, como Read (Leer), Edit (Editar), Bash, Web Fetch (Obtener Web) o Task (Tarea), elija:
- Allow (Permitir): se ejecuta sin preguntar;
- Ask (Preguntar): muestra una solicitud de permiso en Chat;
- Deny (Denegar): nunca se ejecuta.
La mayoría de las herramientas usan Allow de forma predeterminada; doom_loop y external_directory usan Ask. Puede agregar patrones para aplicar una decisión solo a comandos o rutas concretos. Limite las operaciones de escritura, los comandos de shell, los directorios externos y el acceso a la red a lo que necesitan sus proyectos. Una regla amplia afecta las sesiones futuras, no solo la solicitud que tiene delante.
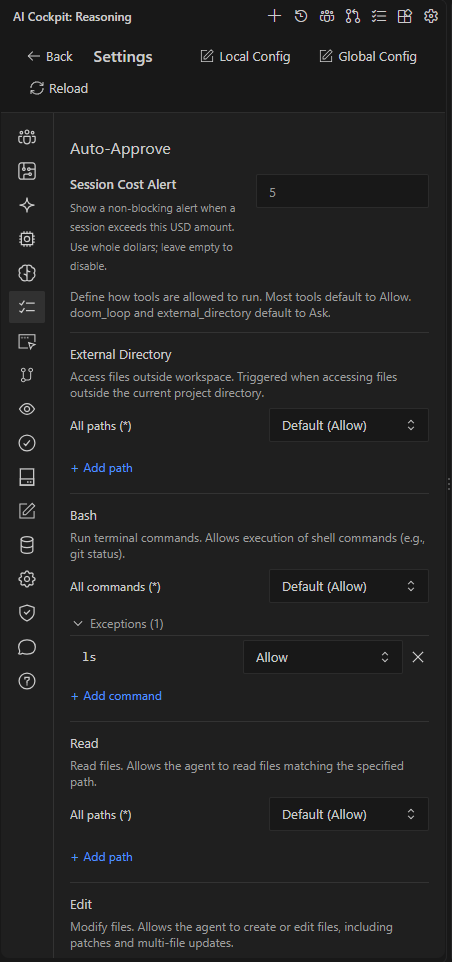
Cada herramienta tiene una decisión predeterminada y puede tener excepciones para rutas o comandos concretos.
También puede guardar una regla directamente desde una solicitud de permiso en Chat. Consulte Responder a preguntas y permisos.
Aprobar todo en una sesión
La opción Enable auto-approve (Activar aprobación automática), debajo del prompt, o Ctrl+Alt+A (Cmd+Alt+A en macOS), aprueba toda solicitud que le preguntaría a usted. Las reglas Deny siguen vigentes. Consulte Modelo automático y aprobación automática.
Usar el sandbox cuando esté disponible
Settings → Sandboxing (Ajustes → Sandbox) solo aparece en entornos compatibles. El sandbox ejecuta los comandos de shell del agente dentro de un sandbox del sistema operativo que limita las escrituras al proyecto y a las carpetas propias de AI Cockpit.
| Ajuste | Efecto |
|---|---|
| Sandbox | Activa el sandbox. |
| Restrict Network Access (Restringir el acceso a la red) | Bloquea el acceso saliente directo de comandos y herramientas HTTP. Las herramientas MCP no están disponibles mientras está activado. El tráfico con los proveedores de modelos no se ve afectado. |
| Allowed Network Destinations (Destinos de red permitidos) | Hosts y puertos a los que los comandos aún pueden acceder, por ejemplo github.com:443 y api.github.com:443 para GitHub CLI y Git por HTTPS. |
| Additional Writable Paths (Rutas de escritura adicionales) | Carpetas adicionales en las que los comandos pueden escribir, como /tmp. |
Escriba /sandbox en Chat para activar o desactivar el sandbox en el trabajo actual.
Un permiso decide si el agente puede intentar una operación; el sandbox limita lo que puede afectar un comando permitido. Use ambos juntos. Cuando un comando necesita salir del sandbox, Reasoning siempre pregunta, incluso con la aprobación automática activada.